
Pensi di saper riconoscere una truffa online al primo sguardo? Se ti fidi solo di quanto sei bravo a scovare le email scritte in un italiano sgrammaticato, abbiamo una cattiva notizia: i truffatori hanno cambiato strategia. Dopo aver analizzato le truffe Amazon più diffuse e come difendersi, oggi vediamo come si sono evolute le tecniche.
Le vecchie email di phishing stanno lasciando il posto a due tecniche molto più subdole e difficili da intercettare dai filtri di sicurezza: lo Smishing e il Quishing.
Se di recente ti è arrivato un SMS per un “pacco in giacenza” o hai trovato un QR Code con un’offerta imperdibile da parte di Amazon, fermati un secondo prima di fare tap. Spieghiamo esattamente cosa sta succedendo.
1. Smishing: il finto SMS da Amazon che sembra vero
Lo Smishing non è altro che il phishing veicolato tramite SMS (SMS + Phishing).
Come funziona la trappola
Ti arriva un messaggio sul cellulare. Spesso si inserisce nella stessa chat degli SMS autentici di Amazon o dei corrieri (un fenomeno noto come SMS Spoofing), rendendolo quasi impossibile da distinguere da un avviso vero.
I testi più comuni usano sempre una leva psicologica potente: l’urgenza o la curiosità.
- “Amazon: Il tuo ordine #8392 è bloccato per un problema d’indirizzo. Aggiorna i dati qui: [link]”
- “Attenzione: rilevato un accesso sospetto al tuo account Amazon. Verifica subito: [link]”
- “Il tuo pacco è in giacenza. Paga 1,99€ di spese di svincolo per sbloccarlo.”
- “Hai diritto ad uno sconto del 10% sul tuo account Amazon. Apri il [link] per aggiungere il voucher.”
Facendo clic sul link, vieni reindirizzato su una pagina identica in tutto e per tutto alla schermata di login di Amazon o al portale di inserimento della carta di credito. Inseriti i dati, le credenziali o i dettagli bancari finiscono diretti nelle mani dei malintenzionati.
2. Quishing: la truffa invisibile del QR Code
Se lo Smishing sfrutta gli SMS, il Quishing usa i codici QR (QR Code + Phishing).
Perché è ancora più pericoloso?
I filtri antispam e gli antivirus delle email scansionano i testi con i link, ma non riescono a “leggere” facilmente l’URL nascosto dentro un’immagine QR Code.
Il Quishing si manifesta principalmente in due modi:
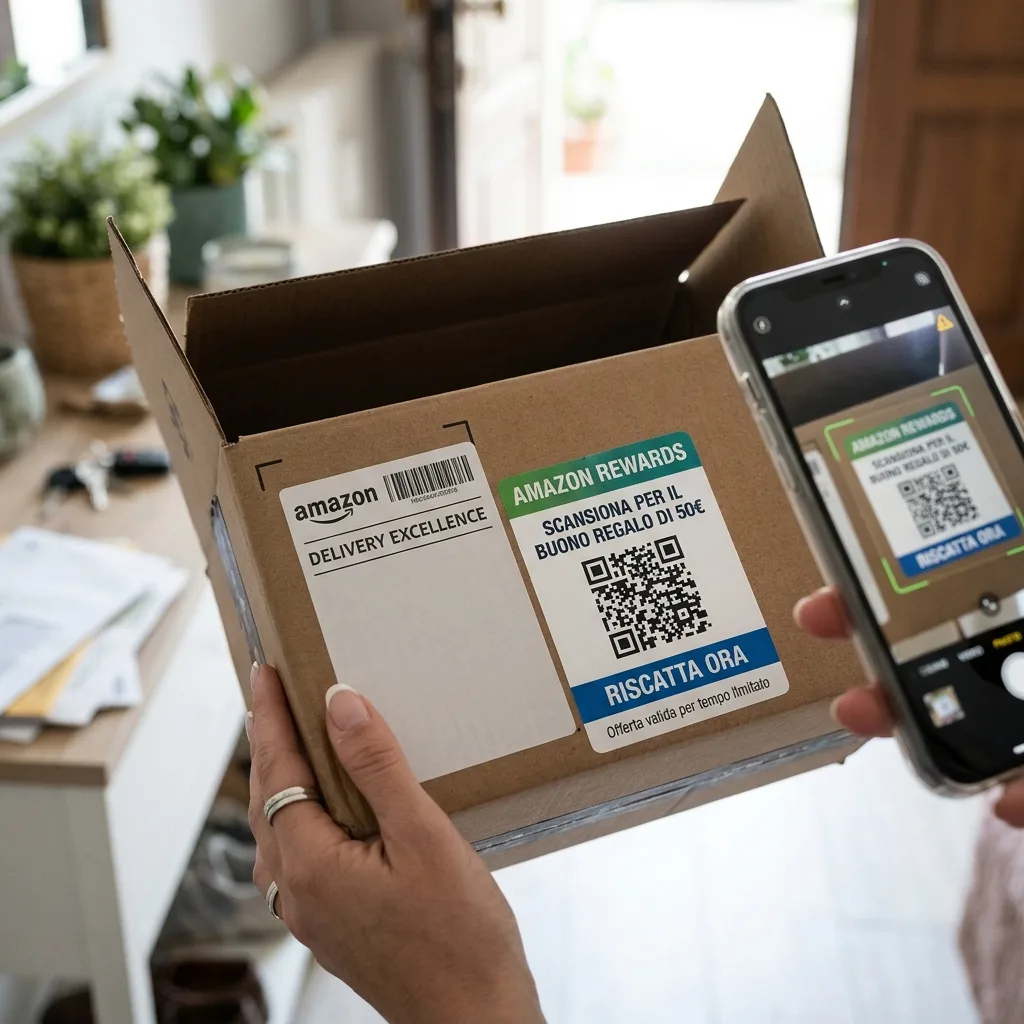
- Volantini o pacchi fisici: trovi nella buca delle lettere (o attaccato a un pacco) un avviso con logo Amazon che dice: “Hai vinto un buono da 50€! Inquadra il QR code per riscattarlo” oppure “Pacco non consegnato: inquadra il codice per riprogrammare”.
- Email con immagine: ricevi un’email apparentemente ufficiale senza testo o link sospetti, ma con un grande QR Code da inquadrare con lo smartphone per “sbloccare l’account” o “confermare un pagamento”.
Inquadrando il codice con la fotocamera dello smartphone, il telefono apre direttamente il sito trappola.
3. Perché ci cascano anche i più attenti?
I truffatori non puntano sulla tua disattenzione, ma sulla psicologia:
- L’effetto abitudine: riceviamo così tanti pacchi Amazon che un messaggio su un ritardo o un problema d’indirizzo sembra del tutto plausibile.
- Falsa sicurezza dello smartphone: quando navighiamo da pc controlliamo spesso l’URL nella barra in alto. Sul cellulare, complici gli schermi piccoli e le notifiche veloci, tendiamo a fare tap d’impulso senza verificare il dominio reale del sito.
4. Come proteggersi: la checklist in 4 punti
Per evitare di cadere nella rete dello Smishing e del Quishing, segui queste semplici regole di base:
- Non cliccare mai sui link negli SMS: se ricevi un avviso relativo a un ordine o a un problema sul conto, chiudi il messaggio, apri l’app ufficiale di Amazon o vai manualmente sul sito amazon.it ed entra nel tuo centro notifiche.
- Guarda sempre l’URL di destinazione: prima di inserire credenziali o dati di pagamento, controlla la barra degli indirizzi del browser. L’unico dominio ufficiale è amazon.it (o amazon.com). Diffida da indirizzi come amazon-sicurezza-ordini.com o supporto-amazon.net.
- Fai attenzione ai QR Code sconosciuti: non inquadrare QR code presenti su volantini cartacei o inviati via email per gestire transazioni o conti personali.
- Attiva l’autenticazione a due fattori (2FA): anche se un malintenzionato dovesse scoprire la tua password, non potrà accedere al tuo account senza il codice temporaneo inviato sul tuo dispositivo sicuro.
💡 Vuoi saperne di più sulle truffe online? Questo è solo uno dei metodi usati dai malintenzionati per colpire gli acquirenti sul web. Se ti sei perso la nostra guida completa sulle altre frodi più diffuse e su come richiedere i rimborsi, leggi il nostro articolo approfondito sulle truffe Amazon più comuni.
Hai mai ricevuto SMS o QR Code sospetti da finti corrieri o da Amazon?
Raccontaci la tua esperienza nei commenti qui sotto per aiutare gli altri lettori a riconoscere le nuove modalità di truffa!
#Smishing #Quishing #TruffeAmazon #Phishing #SicurezzaOnline #QRCode #Amazon #Ecommerce